
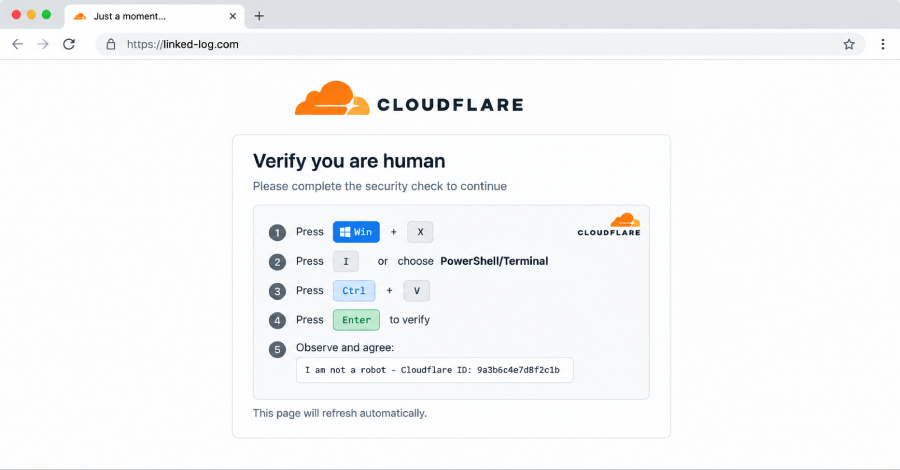
Опасна вариация на ClickFix атаката
Компанията Microsoft разкри детайли за нова вариация на вредоносната кампания ClickFix, която получи наименованието TerminalFix. Атаката е насочена към предизвикване на потребители да изпълнят злонамерени команди в Windows Terminal или PowerShell.
За разлика от традиционните ClickFix кампании, които насочват жертвите към диалоговия прозорец Windows Run, новата вариация TerminalFix применя същата техника, но вместо това указва потребителите да използват Windows Terminal или PowerShell. Този подход значително повишава вероятността потребителите да изпълнят сложни команди, които иначе биха могли да бъдат пропуснати или отхвърлени при използване на стандартния диалог Run.
Как функционира атаката
Кампанията разчита на фалшиви Cloudflare CAPTCHA проверки за да заблуди потребителите. Когато жертвата бъде насочена към фалшивата верификационна страница, тя се подтиква да изпълни определена команда в терминала, вярвайки че това е необходимо за преминаване на CAPTCHA проверката.
След успешното изпълнение на командата, атакующите развертават обратен тунел бекдор – вредоносна функционалност, която осигурява несанкционирана отдалечена достъп до системата на жертвата. Това позволява на нападателите да получат пълен контрол над компютъра и да го използват за различни киберпрестъпления.
Препоръчания за защита
Експертите препоръчват потребителите да бъдат особено внимателни при получаване на съобщения, които ги подтискат да изпълнят команди в командния ред или терминала. Преди да изпълнят каквато и да е команда, потребителите трябва да проверят източника на информацията и да консултират с надежден технически персонал. Поддържането на актуална антивирусна защита и редовното актуализиране на операционната система са също съществени мерки за намаляване на риска от подобни атаки.
Източник: The Hacker News.




