
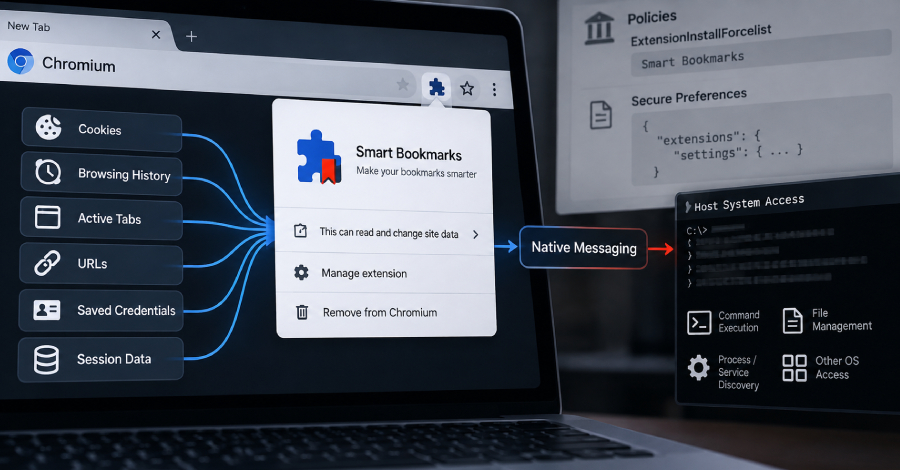
Нова заплаха за браузъри на базата на Chromium
Експерти по кибербезопасност разкриха детайли за сложен инструмент за пост-експлоатация, наречен PEEP, който действа като разширение за маркирани страници в уеб браузърите. Този софтуер представлява значителна заплаха за потребителите на Chrome и Edge, тъй като служи като задна врата за команден достъп до хоста.
Как работи атаката
За да функционира, PEEP изисква предварителен администраторски достъп или способност за изпълнение на код на целевата система. Откритието показва, че инсталаторът на разширението се инжектира директно в профилите на Chrome и Edge, заобикаляйки проверките на Web Store и потребителските подсказки чрез подделяне на собствените защитни механизми на Chromium – конкретно Secure Preferences.
Това означава, че атакуващите могат да заобиколят стандартните мерки за безопасност, които обикновено защитават браузърите от вредоносни разширения. Вместо да преминат през официалния магазин на разширения, където биха могли да бъдат открити, разширението се внедрява скритно в браузъра.
Риск и последствия
Когато е инсталиран, PEEP функционира като задна врата, позволявайки на нападателите да изпълняват произволни команди на хоста. Това дава им широк контрол над системата, включително възможност за шпиониране, кража на данни, инсталиране на допълнителен малвер и други вредоносни действия.
Макар че за использване на PEEP е необходим начален администраторски достъп, това е типично за пост-компрометирани сценарии, където нападателят е вече овладял системата. В такива ситуации PEEP служи като средство за постоянство и разширение на контрола.
Препоръки за защита
Потребителите трябва да будат при инсталиране на разширения и да изтегляват само от официални източници. Регулярното актуализиране на браузъра и операционната система, както и използване на надежден антивирусен софтуер, са незаменими мерки за намаляване на риска от подобни заплахи.
Източник: The Hacker News.




