
Невидими символи срещу имейл защитата
Microsoft издаде предупреждение относно „масивна фишинг кампания“, която използва невидими Unicode маркирни символи, за да заобиколи имейл филтрите. Този нов метод на атака представя сериозна заплаха за потребителите и организациите, разчитащи на традиционни системи за защита от нежелена пощта.
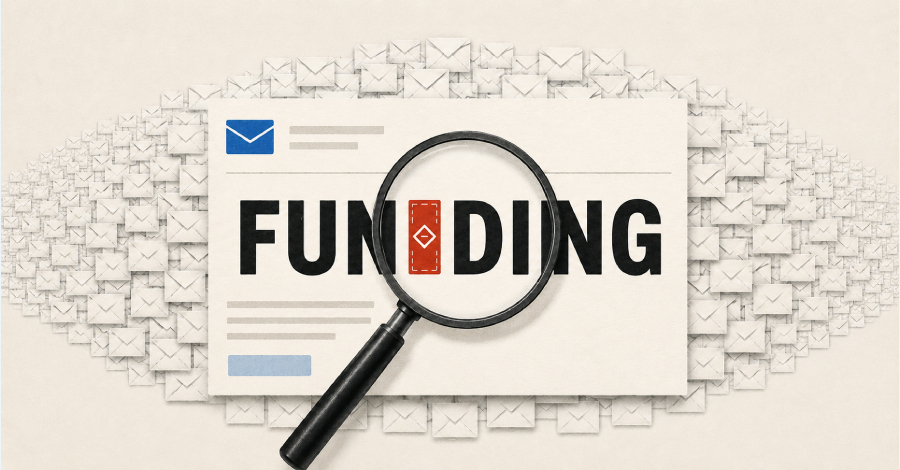
Според екипът на Microsoft Security Research, нападателите не използват невидимите символи, за да скрият инструкции от хората, докато ги разкриват пред AI модели. Вместо това те използват тези символи, за да разделят финансови мамещи думи, като „funding“ (финансиране), което предотвратява имейл филтрите да ги разпознаят и блокират.
Как функционира атаката
Техниката е елегантна и ефективна. Чрез вмъкване на невидими Unicode символи в ключови думи, нападателите преструктурират текста по начин, който е прозрачен за хората, но объркващ за алгоритмите на филтрирането. Това позволява на фишинг съобщенията да преминат през защитата и да стигнат до инбоксите на потенциалните жертви.
Кампанията е отличена със своя голям обем – генериращ се милиони имейли, което сигнализира за координирана и добре организирана операция. Използваният подход демонстрира еволюцията на техниките на социално инженерство, адаптирани към съвременните системи за сигурност.
Препоръки за защита
Microsoft препоръчва на потребителите и администраторите на организации да бъдат допълнително внимателни при откриване на имейли с финансово съдържание. Препоръчително е внедряването на многослойна защита, включително разширено сканиране на съдържанието и обучение на служителите за разпознаване на фишинг опити.
Тази кампания подчертава важността на постоянното актуализиране на имейл системите и филтрите, тъй като нападателите непрекъснато разработват нови методи за заобикаляне на съществуващите защити.
Източник: The Hacker News.




