
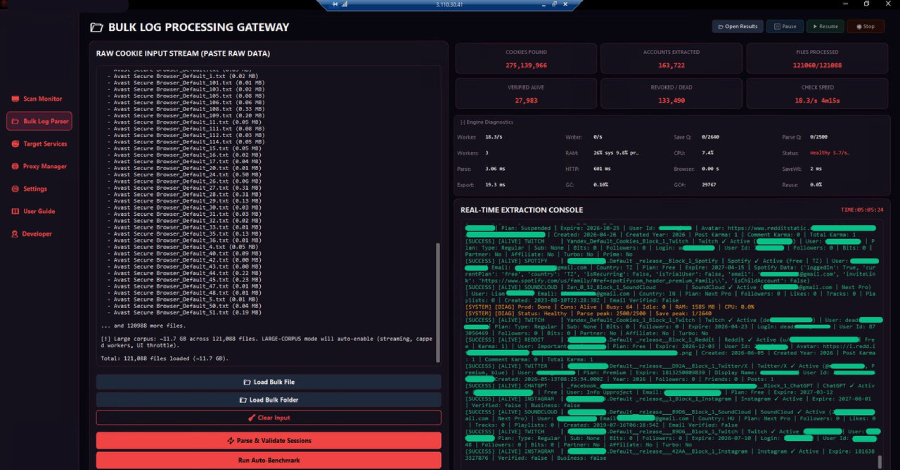
Нова тактика при атаки срещу AI платформи
Киберпрестъпници откраднали крадени ключове за достъп от логове на информационни кражби, за да получат незаконен достъп до AI услуги от провайдъри като Google, Anthropic и други компании. Атаката позволява криминалите да използват откраднати сесионни токени, които могат да заобикалят дори двуфакторната аутентификация (MFA).
Как работят информационните кражби
Инструменти като Lumma Stealer и Vidar са специално проектирани да събират различни видове данни от компрометирани системи. Те целят крадене на учетни данни, сесионни токени и API ключове – всички критични елементи, необходими за достъп до защитени услуги.
Сесионните токени са особено опасни, защото функционират като временни пропуски за вход в система. За разлика от паролите, които са статични, токените имат по-кратък период на валидност, но когато бъдат откраднати, могат да предоставят пълен достъп без да се изискват учетни данни от ново въвеждане.
Заобикаляне на защитата
Двуфакторната аутентификация е безспорно един от най-ефективните начини за защита на акаунтите, но тази нова тактика показва как откраднатите сесионни токени могат да я направят практически безполезна. Тъй като токените вече съдържат всички необходими права за достъп, системата не преискира повторна идентификация или втори фактор при тяхното използване.
Препоръчения за защита
Експертите препоръчват потребителите да мониторят редовно активността на своите AI акаунти, да използват уникални пароли за всяка услуга и да актуализират своя софтуер незабавно, когато има налични обновления. За организациите е важно да внедрят напреднало логване и мониторинг на API достъпа, както и редовни проверки на анормални модели на използване.
Източник: The Hacker News.




