
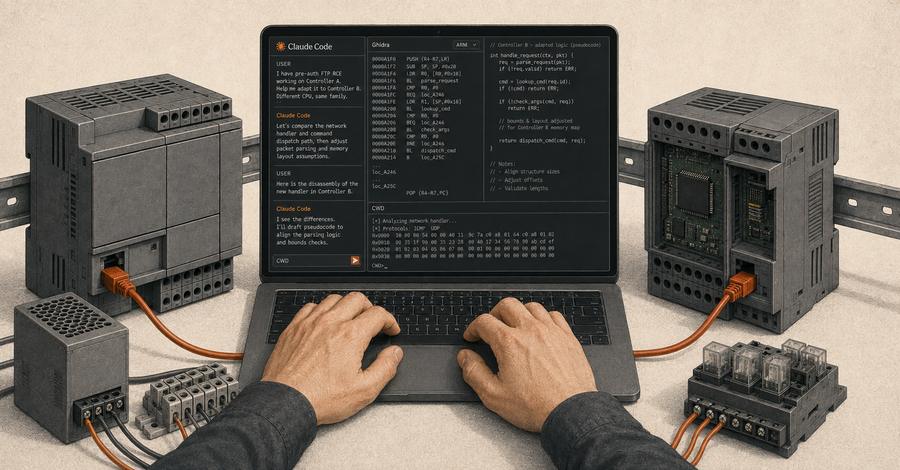
Нова техника за адаптиране на уязвимости
Екипът на Forescout Research – Vedere Labs демонстрира как изкуствения интелект на Anthropic, Claude, може да бъде използван за портиране на работещ експлойт с правата на администратор от един модел PLC устройство към друг. При тази техника исследователите успешно изпълниха ARM shellcode на живо оборудване, което показва реалното приложение на AI в киберсигурността.
За уязвимостта CVE-2021-31886
Експлойтът е насочен към CVE-2021-31886, което е уязвимост от тип stack-based buffer overflow в обработката на USER команди в FTP сървъра Nucleus. Тази уязвимост позволява изпълнението на код преди всякакво удостоверяване, което я прави особено опасна за критична инфраструктура.
Programmable Logic Controllers (PLC) устройствата на WAGO се използват широко в промишленост и критична инфраструктура. Способността да се портира един експлойт между различни модели на такова оборудване представлява значително противодействие, тъй като може да расширява потенциалните цели за атаки.
Значение за киберсигурността
Това изследване подчертава как съвременните AI модели могат да бъдат използвани не само за защита, но и за ускоряване на разработката на експлойти. Факт, че Claude успя да адаптира съществуващ код за различен хардуер, показва нови рискове в киберсигурност пейзажа. Екипът на Vedere Labs демонстрирал практическо приложение на генеративния AI в този процес, което поставя важни въпроси относно отговорния дизайн на AI системи.
Находките на Forescout Research – Vedere Labs служат като предупреждение за производителите и администраторите на индустриални системи да останат бдителни при прилагането на безопасностни корекции и мониторинг на своите PLC устройства, особено за уязвимости, които позволяват pre-authentication атаки.
Източник: The Hacker News.




