
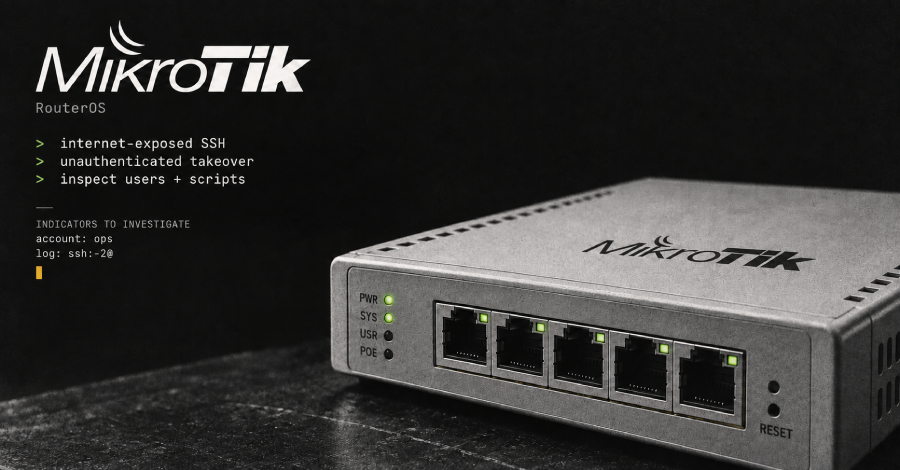
Масирана атака срещу MikroTik устройства
Според предупреждение на CERT Polska, издадено на 5 септември, нападатели активно експлоатират уязвимост в MikroTik рутери. Те използват достъпния от интернет Secure Shell (SSH) сервис, за да си присвоят пълно административно управление без нужда от аутентификация.
Записаните атаки датират от най-малко 2 септември. The Hacker News провери предупреждението на 6 септември и не намери публична информация относно брой пострадали устройства или други подробности за мащаба на инцидента.
Техниката на атаката
Уязвимостта позволява на нападателите да получат административен достъп до рутерите чрез обикновена мрежева свързаност. Проблемът е особено критичен, защото SSH портът е достъпен публично – това означава, че устройството е експонирано директно към интернет без подходяща защита.
Когато рутерът е конфигуриран по този начин и уязвимостта е налична,攻撃者могат да инициирам SSH сеанс без валидни учетни данни. След като получат достъп, имат възможност да модифицират конфигурациите, да крадат данни и да използват устройството за други зловредни цели, включително като отправна точка за разширяване на атаката в локалната мрежа.
Препоръки за защита
Безопасни практики в този контекст включват деактивиране на SSH достъпа, ако той не е необходим, ограничаване на достъпа само до известни IP адреси и/или използване на Virtual Private Network (VPN). Администраторите трябва да проверят незабавно своите MikroTik конфигурации и да се уверят, че SSH портът не е експониран към публичния интернет.
Препоръчително е също така да се следят какви-либо необичайни логин опити или администраторски действия в устройствата. MikroTik потребителите трябва да проверят наличието на актуални охранителни обновления и да ги инсталират незамедлително, ако е налично пач за съответната уязвимост.
Източник: The Hacker News.




