
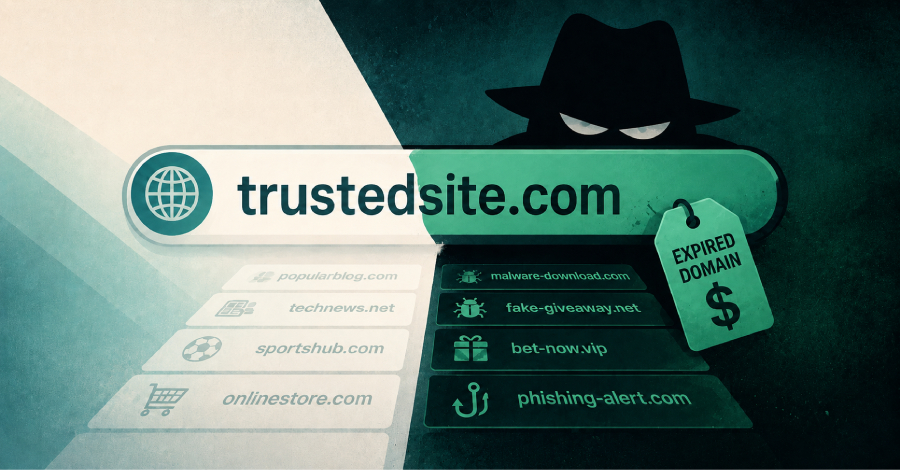
Нова схема за кибератаки чрез преуслужване на домейни
Киберпрестъпниците са намерили нов и масово прилаган начин за атака — те закупуват изтекли интернет домейни, за да наследят техния трафик и репутация в търсачките, и впоследствие пренасочват посетителите към фишинг сайтове, измамни платформи и малуер. Това е един от най-преводимите и скалируемите видове киберугрози в момента, която демонстрира как дори старите, напуснати цифрови активи могат да бъдат превърнати в оръжие против невинни потребители.
Компанията Infoblox, специализирана в защитата на DNS инфраструктурата и заплахите, свързани с домейни, е наименувала този вид дейност на базата на популярното платформата за закупуване на възстановени домейни DropCatch. Когато един домейн изтече и собственикът не го подновява, той влиза в състояние, при което може да бъде регистриран от други лица. В този момент киберпрестъпниците го прехващат и го използват за своите злонамерени цели.
Масивният обем на заплахата
През първата половина на 2026 година киберпрестъпниците са придобили над 50 400 такива изтекли домейна, като са инвестирали близо 7 милиона долара в процеса. Цифрите са поразителни и показват организирания характер на тази киберпрестъпна дейност. Това не е случайна хактивност, а целенасочена, финансирана и логистично планирана кампания със ясни икономически мотиви.
Причината, поради която това е толкова привлекателно за хакерите, е проста — когато един домейн съществува години или дори десетилетия, той натрупва значителна репутация както в очите на потребителите, така и според алгоритмите на търсачките като Google. Ако домейнът е бил собственост на легитимна компания или авторитетна организация, той отново получава трафик чрез препратки, кеширани резултати в търсачките и препознаваемо име. Киберпрестъпниците просто го превземат и го пренасочват към техни вредоносни сайтове, което означава, че получават достъп до живо аудитория на жертви по мимоходом.
Как работи атаката
Механизмът на атаката е сравнително прост, но ефективен. Когато един собственик на домейн не е платил за неговото подновяване, домейнът преминава през период на изтичане. След определено време — обикновено 30 до 90 дни — той влиза в т.нар. фаза на възстановяване (redemption period), която е последната възможност за първоначалния собственик да го възстанови. След като тази период изтече, домейнът официално се освобождава на пазара и който и да е може да го регистрира на обичайната цена.
Киберпрестъпници често използват автоматизирани инструменти и услуги (както е DropCatch и други подобни платформи) за да мониторират домейни, които са на път да изтекат, и да ги закупят веднага когато станат достъпни. Това им позволява да получат контрол върху домейна, той да наследи всичкия му предходен трафик и репутация.
След регистрацията те променят DNS записите (Domain Name System) на домейна, така че посетителите да бъдат пренасочвани към контролирани от хакерите сървъри. На тези сървъри обикновено се намират фишинг сайтове, който имитират легитимни финансови институции, платформи за пазаруване или онлайн услуги, с цел кражба на учетни данни. Алтернативно, могат да намират т.нар. скам схеми (мошеничество) или да раздават малуер — вредоносен софтуер, който инфектира компютрите и мобилните устройства на жертвите.
Защо това е особено опасно
Един от основните рискове с този тип атаки е, че потребителите имат по-малко подозрения. Ако видят домейн, който познават или който звучи авторитетно, те са по-склонни да му се доверят. Например, ако някога е съществувал сайт на финансово учреждение или магазин и домейнът му е был преречен от хакери, ново посещение на този домейн може да изглежда като посещение на легитимния сайт, особено ако е недостатъчно пажлив потребител или старча лица, която не е запозната с технологиите.
От друга страна, това представлява сериозна заплаха и за легитимните бизнеси. Ако чужд киберпрестъпник е придобил техния стар или напуснат домейн, това може да навреди на техния бренд. Потребителите, които търсят информация за компанията, могат да стигнат до фишинг сайт вместо до официалния. Това влиза и в категорията на т.нар. brand hijacking или cyberquatting, което е нарушение на правата на марката.
Технически контекст и DNS угрози
За да разберем по-добре защо Infoblox е организацията, която разкрива това явление, трябва да отбележим, че DNS (Domain Name System) е фундаменталната система, която превод доменни имена като www.example.com в IP адреси, които компютърната мрежа използва. Компаниите, специализирани в DNS защитата, мониторират тази инфраструктура за всякакъв вид атаки и невалидни преобразувания.
Infoblox и подобни фирми могат да видят масивна активност при регистрация на изтекли домейни и да анализират какво се случва с тях. Благодарение на този мониторинг, те могат да издадат публични предупредження и препоръки как потребителите и организациите могат да се защитят.
Как да се защитите
За компаниите и собственици на домейни препоръката е проста — винаги трябва да подновявате вашите домейни и да ги поддържате активни. Препоръчително е дори да активирате т.нар. auto-renewal функция при регистратора вам, така че домейнът да се подновява автоматично и да не бъдете забравили в момент на критична дата.
От страна на потребителите, важно е винаги да проверявате точно доменното име на вебсайт, преди да въведете личну информация или пароли. Използвайте най-добрите практики както верификация на сертификатите (проверка за зелено окошце с лого на кулумба в браузъра), проверка на съдържанието за знаци на фишинг, и ако е възможно, посещение на сайтовете директно чрез запазки или известни URL адреси, вместо чрез клик на препратки от имейли или съобщения.
Организациите трябва да мониторират кой регистрира техни стари или изтекли домейни и да разгледат възможност за по-активно управление на портфолиото си от домейни, дори тези които в момента не се използват активно.
Източник: The Hacker News. Оригинал: https://thehackernews.com/2026/08/hackers-spend-nearly-7-million-on.html




