
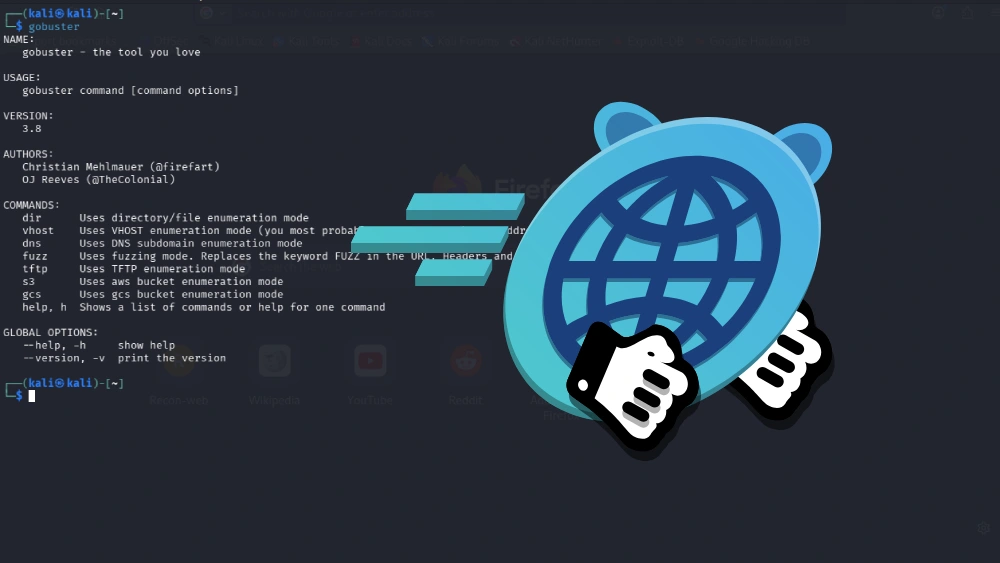
Gobuster е бърз и ефективен инструмент с команден интерфейс, който използвам за откриване на скрити директории, файлове, DNS поддомейни и виртуални хостове по време на тестове за сигурност. Написан е на Go и е част от стандартния инструментариум при пентестинг. Инструментът е вграден по подразбиране в Kali Linux, което го прави лесно достъпен в повечето професионални среди за тестване.
Какво представлява Gobuster и кога го използвам
В практиката си използвам Gobuster още в началната фаза на анализа, когато целта ми е бързо да получа реална представа за повърхността за атака. Вместо да разчитам единствено на видимите линкове в уеб приложението, чрез brute-force подход откривам ресурси, които не са публично достъпни или са умишлено скрити. Това често включва административни панели, тестови среди или архиви, които могат да съдържат чувствителна информация.
Инсталиране и наличност на инструмента
В повечето среди, в които работя, Gobuster вече е наличен, тъй като идва предварително инсталиран в Kali Linux. При други Debian-базирани системи може да бъде инсталиран лесно чрез стандартния пакетен мениджър и е готов за използване веднага след инсталацията.
Откриване на директории и файлове с Gobuster
Най-често използваният от мен режим е dir, който служи за откриване на директории и файлове в уеб приложения. Един базов пример за такова сканиране изглежда по следния начин:
gobuster dir -u http://example.com -w /usr/share/wordlists/dirb/common.txtВ реална среда резултатите могат да покажат ресурси, които не са директно достъпни от началната страница:
/admin (Status: 301)
/uploads (Status: 200)
/backup.zip (Status: 200)
Тези резултати често са отправна точка за по-задълбочен анализ и последващи проверки.
Търсене на файлове с конкретни разширения
Когато знам или предполагам каква технология използва дадено приложение, добавям файлови разширения към сканирането. Това позволява по-прецизно откриване на потенциално интересни файлове:
gobuster dir -u http://example.com -w /usr/share/wordlists/dirb/common.txt -x php,html,txtУправление на скоростта и нишките
Gobuster позволява фин контрол върху броя на едновременните заявки. В зависимост от средата и целта, настройвам броя на нишките така, че да постигна баланс между бързина и стабилност:
gobuster dir -u http://example.com -w /usr/share/wordlists/dirb/common.txt -t 50Това ускорява процеса, без да се създава ненужно натоварване.
DNS енумерация с Gobuster
Освен за уеб ресурси, използвам Gobuster и за DNS енумерация. Това ми позволява да открия поддомейни, които не са видими от публичната информация, но често са част от реалната инфраструктура:
gobuster dns -d example.com -w /usr/share/wordlists/dns/subdomains-top1million-5000.txtЗаписване и анализ на резултатите
За да улесня анализа и документацията, почти винаги записвам резултатите от сканирането във файл:
gobuster dir -u http://example.com -w /usr/share/wordlists/dirb/common.txt -o gobuster-results.txtТова ми позволява да преглеждам резултатите по-късно и да ги използвам при изготвяне на технически доклади.
Добри практики при използване на Gobuster
В работата си следвам няколко основни принципа. Използвам актуални и подходящи wordlist-и, филтрирам резултатите по HTTP статус кодове, настройвам нишките според средата и най-важното – сканирам само системи, за които имам изрично разрешение. Това е критично както от етична, така и от правна гледна точка.
Често задавани въпроси за Gobuster
Каква е разликата между Gobuster и Dirb
В практиката си предпочитам Gobuster, когато ми е нужна по-висока скорост и по-добра стабилност при голям брой заявки. Gobuster е написан на Go и се справя по-добре при мащабни сканирания, докато Dirb е по-опростен и подходящ за по-малки тестове.
Може ли Gobuster да открива файлове, които не са публично достъпни
Gobuster не заобикаля защити, но може да открие ресурси, които съществуват на сървъра и не са директно линкнати. Ако даден файл или директория е защитен с автентикация, инструментът ще покаже HTTP статус код, който подсказва за наличието му.
Как да намаля фалшивите резултати
Обикновено филтрирам по статус кодове и дължина на отговора. Някои приложения връщат еднакви страници за несъществуващи ресурси, което може да доведе до фалшиви позитиви. В такива случаи използвам параметрите за изключване на определени кодове или размери.
Подходящ ли е Gobuster за production среди
Използвам Gobuster внимателно при production системи и винаги с намален брой нишки. Макар инструментът да е сравнително лек, агресивно сканиране може да доведе до логване на подозрителна активност или временно натоварване на услугата.
Може ли Gobuster да се използва автоматизирано
Да, често го включвам в автоматизирани скриптове и CI пайплайни за вътрешни тестове за сигурност. Резултатите се записват във файлове и се анализират допълнително с други инструменти.
Реален план за пентест с използване на Gobuster
Етап 1: Определяне на обхват и разрешения
Преди да започна какъвто и да е тест, дефинирам точния обхват – домейни, поддомейни, IP адреси и разрешени техники. Това е критична стъпка, за да избегна правни и организационни проблеми.
Етап 2: Първоначално разузнаване
Започвам с пасивно събиране на информация, като анализирам DNS записи, публично достъпни данни и технологии, използвани от целта. Това ми помага да избера правилните wordlist-и и подходящи режими на Gobuster.
Етап 3: DNS енумерация
В този етап използвам Gobuster за откриване на поддомейни, които често разкриват тестови или вътрешни среди:
gobuster dns -d example.com -w subdomains.txt -o dns-results.txtОткритите поддомейни се проверяват поотделно за допълнителни уеб услуги.
Етап 4: Уеб енумерация на основния домейн
Следва директориен и файлов brute-force анализ на основното приложение:
gobuster dir -u http://example.com -w common.txt -x php,html,zip -o dir-results.txtТук често се откриват административни панели, архиви и стари версии на сайта.
Етап 5: Анализ на резултатите
Преглеждам ръчно резултатите и филтрирам ресурсите с реална стойност. Проверявам дали откритите директории изискват автентикация, дали файловете съдържат чувствителна информация и дали има индикации за лоши конфигурации.
Етап 6: Разширена енумерация
При нужда провеждам допълнителни сканирания с по-специфични wordlist-и и настройки за нишки, за да получа по-пълна картина на атакуваемата повърхност.
Етап 7: Корелация с други инструменти
Резултатите от Gobuster комбинирам с данни от инструменти като Nmap, HTTP анализатори и ръчни тестове. Това позволява по-точна оценка на риска и потенциалните вектори за атака.
Етап 8: Документация и отчет
В края на теста документирам всички открития, включително пътища, статус кодове и потенциални рискове. Описвам възможните последствия и давам препоръки за ограничаване на експозицията.
Ролята на Gobuster в реални тестове за сигурност
Gobuster не е универсално решение, но е изключително ценен инструмент в ранните етапи на анализ на сигурността. Той ми дава бърз и ясен поглед върху потенциалните точки за атака и помага да изградя стабилна основа за по-задълбочени тестове и проверки.




