
Опасни дефекти в помощника на Microsoft
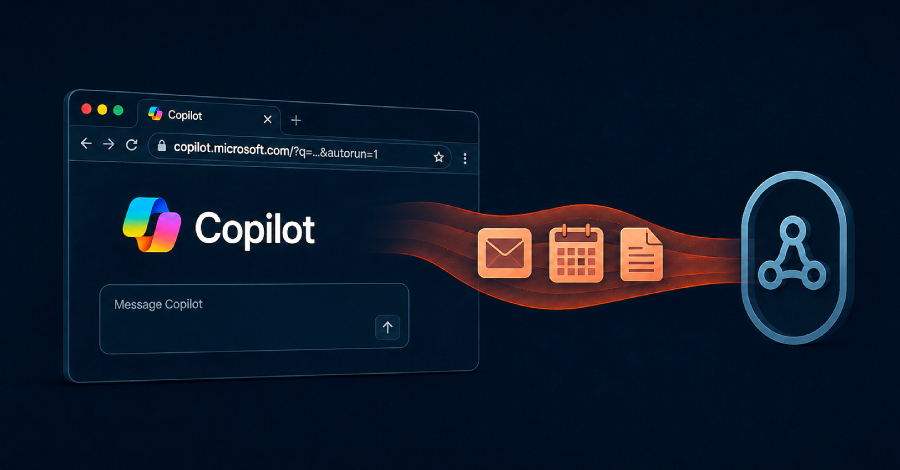
Лаборатория за заплахи на Varonis разкри три критични уязвимости в Microsoft Copilot Personal, които биха позволили на злоумишленик с един единствен клик върху специално подготвена връзка да изтегли данни от свързаните приложения и други информация, достъпна в сесията на Copilot на жертвата.
Тройката уязвимости, събирателно наречени CoSnitch от изследователите, се основават частично на недокументиран URL параметър, който самият асистент разкрива при използване.
Механизъм на атаката
Проблемите представляват сериозна заплаха за сигурността на потребителите, особено за тези, които са свързали своя Copilot с множество приложения и облачни услуги. Чрез използване на недокументирания параметър, злоумишленик може да изведе съществуване на функционалност, която не е предназначена за публично знание.
Когато потребител щракне върху вредоносна връзка, атаката протича безшумно – жертвата обикновено не забелязва какво е станало. Данните могат да бъдат екстрахирани преди той да осъзнае, че е станало нарушение на сигурността.
Значение на откритието
Това откритие подчертава растящите рискове, свързани с интегрирането на AI асистенти в повседневния работен поток. По мярката, както потребителите свързват повече услуги със своите Copilot сесии, повърхнината на атака за потенциални нарушители се разширява значително.
Компанията Varonis препоръчва на потребителите да преразгледат своите настройки на свързаност и да бъдат бдителни при щракане върху подозрителни връзки, дори ако те изглеждат легитимни. Препоръчително е също така редовно да преглеждат кои приложения имат достъп до своите Copilot сесии и да деактивират тези, които вече не използват.
Източник: The Hacker News.




